
ปัญญาประดิษฐ์ (AI) กำลังเปลี่ยนแปลงรูปแบบการดำเนินธุรกิจ บริษัทต่าง ๆ หันมาใช้เครื่องมือที่ขับเคลื่อนด้วย AI มากขึ้นในการวิเคราะห์ข้อมูล ทำงานธุรการโดยอัตโนมัติ สร้างเนื้อหาทางการตลาด สนับสนุนงานบริการลูกค้า ตรวจสอบเอกสาร และเพิ่มประสิทธิภาพในการตัดสินใจ แม้เทคโนโลยีเหล่านี้จะสร้างโอกาสทางธุรกิจอย่างมาก แต่ก็ทำให้เกิดความท้าทายด้านกฎหมายและกฎระเบียบที่ธุรกิจไม่อาจมองข้ามได้
สำหรับองค์กรที่ดำเนินธุรกิจในประเทศไทย การนำ AI มาใช้ไม่ได้เป็นเพียงการตัดสินใจด้านเทคโนโลยีเท่านั้น แต่ยังเกี่ยวข้องกับการคุ้มครองข้อมูลส่วนบุคคล การรักษาความลับ ทรัพย์สินทางปัญญา ภาระผูกพันตามสัญญา ความมั่นคงปลอดภัยทางไซเบอร์ และความรับผิดชอบต่อกระบวนการทำงานอัตโนมัติ บริษัทที่ใช้แพลตฟอร์มจากต่างประเทศอาจจำเป็นต้องพิจารณาข้อกำหนดทางกฎหมายของเขตอำนาจศาลอื่น ๆ ด้วย
การกำกับดูแล AI อย่างมีประสิทธิภาพช่วยให้ธุรกิจสามารถระบุความเสี่ยงเหล่านี้ได้ก่อนที่จะนำไปสู่ข้อพิพาท ปัญหาด้านกฎระเบียบ หรือวิกฤตด้านชื่อเสียง แทนที่จะเป็นอุปสรรคต่อนวัตกรรม กรอบการดำเนินงานด้านกฎหมายที่ชัดเจนจะช่วยให้องค์กรสามารถนำ AI มาใช้ได้อย่างมั่นใจและมีความรับผิดชอบมากยิ่งขึ้น
บทความนี้จะกล่าวถึงข้อควรพิจารณาทางกฎหมายที่สำคัญ 7 ประการ ซึ่งธุรกิจควรให้ความสำคัญเมื่อนำระบบ AI มาใช้งานในประเทศไทย
การคุ้มครองข้อมูลส่วนบุคคลและกฎหมาย PDPA ของประเทศไทย
หนึ่งในคำถามแรกที่ธุรกิจควรพิจารณาคือ ระบบ AI ของตนมีการเก็บรวบรวม ใช้ ประมวลผล วิเคราะห์ หรือสร้างข้อมูลที่เกี่ยวข้องกับบุคคลซึ่งสามารถระบุตัวตนได้หรือไม่ กิจกรรมเหล่านี้อาจอยู่ภายใต้ขอบเขตของพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ของประเทศไทย
แอปพลิเคชัน AI อาจประมวลผลข้อมูลส่วนบุคคลจากฐานข้อมูลลูกค้า ประวัติพนักงาน การสื่อสารทางอีเมล แบบฟอร์มออนไลน์ บันทึกการสนทนา ภาพถ่าย และแหล่งข้อมูลอื่น ๆ แม้ธุรกิจจะไม่ได้พัฒนาโมเดล AI ของตนเอง แต่การใช้บริการ AI จากบุคคลที่สามเพื่อประมวลผลข้อมูลส่วนบุคคลก็อาจก่อให้เกิดประเด็นสำคัญด้านการปฏิบัติตามกฎหมายได้
ธุรกิจควรประเมินฐานทางกฎหมายในการประมวลผล วัตถุประสงค์ของการเก็บรวบรวมข้อมูล หน้าที่ในการแจ้งรายละเอียดให้เจ้าของข้อมูลทราบ หลักการเก็บรวบรวมข้อมูลเท่าที่จำเป็น ระยะเวลาการเก็บรักษาข้อมูล และสิทธิของเจ้าของข้อมูลส่วนบุคคล หากมีการประมวลผลข้อมูลส่วนบุคคลที่มีความอ่อนไหว อาจต้องปฏิบัติตามข้อกำหนดทางกฎหมายเพิ่มเติม
องค์กรควรทำความเข้าใจด้วยว่าข้อมูลที่ส่งให้ผู้ให้บริการ AI ภายนอกอาจถูกเก็บรักษา ตรวจสอบ นำไปใช้เพื่อปรับปรุงบริการ หรือโอนไปยังประเทศอื่นหรือไม่ ประเด็นเหล่านี้ควรได้รับการประเมินก่อนที่พนักงานจะอัปโหลดข้อมูลส่วนบุคคลลงในเครื่องมือ AI
แนวทางปฏิบัติสำหรับธุรกิจ
- ระบุประเภทข้อมูลส่วนบุคคลที่ใช้ในแอปพลิเคชัน AI แต่ละรายการ
- จัดทำเอกสารระบุวัตถุประสงค์และฐานทางกฎหมายสำหรับกิจกรรมการประมวลผลข้อมูลที่เกี่ยวข้อง
- ทบทวนประกาศความเป็นส่วนตัวและนโยบายคุ้มครองข้อมูลภายในองค์กร
- ประเมินว่าผู้ให้บริการ AI มีสถานะเป็นผู้ประมวลผลข้อมูลส่วนบุคคลหรือมีบทบาททางกฎหมายในลักษณะอื่น
- ตรวจสอบแนวทางการเก็บรักษาข้อมูล มาตรการรักษาความปลอดภัย และการโอนข้อมูลไปต่างประเทศ
- จำกัดการใช้ข้อมูลที่มีความอ่อนไหวหรือข้อมูลลับในเครื่องมือ AI ที่ไม่ได้รับอนุญาต
การนำ AI มาใช้ควรเป็นส่วนหนึ่งของแผนการปฏิบัติตามกฎหมาย PDPA โดยรวมขององค์กร ไม่ใช่โครงการด้านเทคนิคที่แยกออกจากกระบวนการอื่น
ข้อมูลที่เป็นความลับและความลับทางการค้า
พนักงานอาจใช้ผู้ช่วย AI เพื่อสรุปสัญญา วิเคราะห์ข้อมูลทางการเงิน จัดทำงานนำเสนอ หรือร่างข้อเสนอทางธุรกิจ อย่างไรก็ตาม การป้อนข้อมูลที่เป็นความลับลงในบริการภายนอกอาจก่อให้เกิดความเสี่ยงที่ไม่สามารถมองเห็นได้อย่างชัดเจนในทันที
ข้อมูลที่ส่งเข้าสู่ระบบอาจถูกจัดเก็บ ประมวลผลโดยผู้รับจ้างช่วง หรือเก็บรักษาไว้ตามระยะเวลาที่กำหนด ทั้งนี้ขึ้นอยู่กับข้อกำหนดของผู้ให้บริการและการตั้งค่าทางเทคนิค มาตรการควบคุมการเข้าถึงและการรักษาความลับอาจแตกต่างกันอย่างมากระหว่างแอปพลิเคชันสำหรับผู้ใช้งานทั่วไปกับบริการระดับองค์กร
ข้อมูลที่อาจรั่วไหลจากการใช้ AI อย่างไม่เหมาะสม ได้แก่ รายชื่อลูกค้า กลยุทธ์ด้านราคา ซอร์สโค้ด เอกสารธุรกรรม แผนธุรกิจ การออกแบบผลิตภัณฑ์ และความลับทางการค้า เมื่อข้อมูลถูกเปิดเผยออกไปนอกขอบเขตการควบคุมที่องค์กรกำหนด การเรียกคืนการควบคุมข้อมูลดังกล่าวอาจทำได้ยาก
ธุรกิจควรกำหนดกฎเกณฑ์ที่ชัดเจนว่า พนักงานสามารถใช้เครื่องมือ AI ใดได้บ้าง และสามารถส่งข้อมูลประเภทใดเข้าสู่ระบบได้ ข้อตกลงการรักษาความลับ นโยบายสำหรับพนักงาน สัญญากับผู้ให้บริการ และมาตรการป้องกันทางเทคนิคควรทำงานร่วมกันอย่างสอดคล้อง
แนวทางปฏิบัติสำหรับธุรกิจ
- จัดทำรายชื่อเครื่องมือ AI ที่ได้รับอนุญาตให้ใช้งาน
- จำแนกประเภทข้อมูลตามระดับความอ่อนไหวและความสำคัญ
- ห้ามอัปโหลดข้อมูลที่มีข้อจำกัดในการเปิดเผยโดยไม่ได้รับอนุญาตล่วงหน้า
- ตรวจสอบข้อกำหนดของผู้ให้บริการเกี่ยวกับการจัดการข้อมูลและการรักษาความลับ
- ฝึกอบรมพนักงานให้สามารถระบุความเสี่ยงจากการเปิดเผยข้อมูลผ่าน AI ได้
กฎเกณฑ์ภายในที่ชัดเจนช่วยลดการเปิดเผยข้อมูลโดยไม่ตั้งใจ ขณะเดียวกันก็เปิดโอกาสให้พนักงานได้รับประโยชน์จากเทคโนโลยี AI ที่ได้รับอนุญาต
ทรัพย์สินทางปัญญาและความเป็นเจ้าของเนื้อหาที่สร้างโดย AI
เครื่องมือ AI สามารถสร้างข้อความทางการตลาด ภาพประกอบ ซอฟต์แวร์โค้ด คำอธิบายผลิตภัณฑ์ รายงาน และผลงานสร้างสรรค์ประเภทอื่น ๆ ธุรกิจอาจเข้าใจว่าการซื้อสิทธิ์เข้าถึงบริการ AI ทำให้ตนมีสิทธิเป็นเจ้าของผลงานทุกชิ้นที่ระบบสร้างขึ้นโดยไม่มีข้อจำกัดโดยอัตโนมัติ อย่างไรก็ตาม ความเข้าใจดังกล่าวอาจนำไปสู่ความไม่แน่นอนทางกฎหมาย
ประเด็นด้านทรัพย์สินทางปัญญาอาจเกี่ยวข้องกับความเป็นเจ้าของและความสามารถในการได้รับความคุ้มครองของผลงานที่สร้างโดย AI สิทธิที่กำหนดไว้ในข้อกำหนดของผู้ให้บริการ การนำเนื้อหาของบุคคลที่สามมาใช้ในผลงานที่สร้างขึ้น และการนำผลงานที่ได้รับความคุ้มครองไปประกอบเป็นผลิตภัณฑ์เชิงพาณิชย์
ภายใต้กฎหมายทรัพย์สินทางปัญญาของไทย ความคุ้มครองที่ผลงานแต่ละประเภทจะได้รับขึ้นอยู่กับข้อกำหนดทางกฎหมายที่เกี่ยวข้องและข้อเท็จจริงเกี่ยวกับกระบวนการสร้างผลงาน การใช้ AI ไม่ได้ทำให้ความจำเป็นในการพิจารณาผู้สร้างสรรค์ ความริเริ่มสร้างสรรค์ ความเป็นเจ้าของ และสิทธิของบุคคลที่สามหมดไป
ธุรกิจควรพิจารณาด้วยว่าเนื้อหาที่สร้างโดย AI มีลักษณะคล้ายเครื่องหมายการค้าที่มีอยู่แล้ว ทำซ้ำผลงานสร้างสรรค์ที่ได้รับความคุ้มครอง หรือมีโค้ดที่อยู่ภายใต้ข้อกำหนดการอนุญาตให้ใช้สิทธิของบุคคลที่สามหรือไม่ การเผยแพร่เนื้อหาเพื่อประโยชน์ทางการค้าโดยไม่มีการตรวจสอบอย่างเหมาะสมอาจทำให้องค์กรเผชิญข้อร้องเรียนและข้อพิพาทได้
แนวทางปฏิบัติสำหรับธุรกิจ
- ตรวจสอบข้อกำหนดด้านทรัพย์สินทางปัญญาของผู้ให้บริการ AI
- ตรวจสอบเนื้อหาที่สร้างโดย AI ก่อนเผยแพร่เพื่อวัตถุประสงค์ทางการค้า
- จัดเก็บหลักฐานเกี่ยวกับการมีส่วนร่วมของมนุษย์ การแก้ไข และการอนุมัติผลงาน
- ตรวจสอบใบอนุญาตของบุคคลที่สามเมื่อมีการนำโค้ดที่สร้างโดย AI ไปใช้ในซอฟต์แวร์
- กำหนดข้อสัญญาที่เหมาะสมเพื่อระบุความเป็นเจ้าของและขอบเขตการใช้งานให้ชัดเจน
AI สามารถสนับสนุนงานสร้างสรรค์ได้ แต่ไม่ควรนำมาใช้แทนกระบวนการตรวจสอบทรัพย์สินทางปัญญาขององค์กร
ความรับผิดจากการตัดสินใจโดยใช้ AI และผลลัพธ์ที่ไม่ถูกต้อง
ระบบ AI อาจสร้างข้อมูลที่ไม่ถูกต้อง แหล่งอ้างอิงที่ไม่มีอยู่จริง คำแนะนำที่ทำให้เข้าใจผิด หรือการวิเคราะห์ที่ไม่ครบถ้วน ข้อผิดพลาดเหล่านี้อาจก่อให้เกิดปัญหาอย่างมากเมื่อธุรกิจใช้ AI เพื่อสนับสนุนการสื่อสารกับลูกค้า การสรรหาบุคลากร การวิเคราะห์ทางการเงิน การจัดทำเอกสารทางกฎหมาย หรือการตัดสินใจที่มีผลกระทบสำคัญด้านอื่น ๆ
ตัวอย่างเช่น องค์กรอาจนำข้อความที่ AI สร้างขึ้นอย่างไม่ถูกต้องไปใช้ในข้อเสนอทางการค้า หรือเผยแพร่คำอธิบายเกี่ยวกับคู่แข่งที่ไม่ตรงกับข้อเท็จจริง นอกจากนี้ ระบบอัตโนมัติอาจให้คำแนะนำที่ไม่เป็นธรรมเนื่องจากข้อจำกัดของข้อมูลฝึกสอนหรือการออกแบบระบบ
การกำหนดความรับผิดชอบทางกฎหมายขึ้นอยู่กับข้อเท็จจริง กฎหมายที่ใช้บังคับ ข้อตกลงตามสัญญา และการกระทำของคู่กรณีที่เกี่ยวข้อง การใช้ AI ไม่ได้ทำให้ความรับผิดชอบทางกฎหมายของธุรกิจโอนไปยังผู้ให้บริการเทคโนโลยีโดยอัตโนมัติ
ดังนั้น องค์กรควรระบุว่าผลลัพธ์จาก AI ประเภทใดจำเป็นต้องได้รับการตรวจสอบโดยมนุษย์ และการตัดสินใจใดต้องอยู่ภายใต้การกำกับดูแลของมนุษย์อย่างเหมาะสม ระดับการตรวจสอบควรสอดคล้องกับผลกระทบที่อาจเกิดขึ้นจากข้อผิดพลาด
แนวทางปฏิบัติสำหรับธุรกิจ
- กำหนดให้มีการตรวจสอบโดยมนุษย์สำหรับผลลัพธ์ที่มีผลกระทบสูงหรือมีนัยสำคัญทางกฎหมาย
- ตรวจสอบข้อเท็จจริง แหล่งอ้างอิง การคำนวณ และการอ้างอิงเอกสารให้ถูกต้อง
- จัดเก็บบันทึกการตัดสินใจที่สำคัญซึ่งใช้ AI เป็นเครื่องมือสนับสนุน
- กำหนดขั้นตอนการยกระดับปัญหาเมื่อพบข้อผิดพลาดหรือได้รับข้อร้องเรียน
- ระบุผู้รับผิดชอบในการอนุมัติเนื้อหาที่สร้างโดย AI ให้ชัดเจน
ความรับผิดชอบของมนุษย์เป็นองค์ประกอบสำคัญของการกำกับดูแล AI อย่างมีความรับผิดชอบ โดยเฉพาะเมื่อการตัดสินใจอาจส่งผลกระทบต่อลูกค้า พนักงาน หรือพันธมิตรทางธุรกิจ
ความมั่นคงปลอดภัยทางไซเบอร์และความเสี่ยงจากผู้ให้บริการ AI
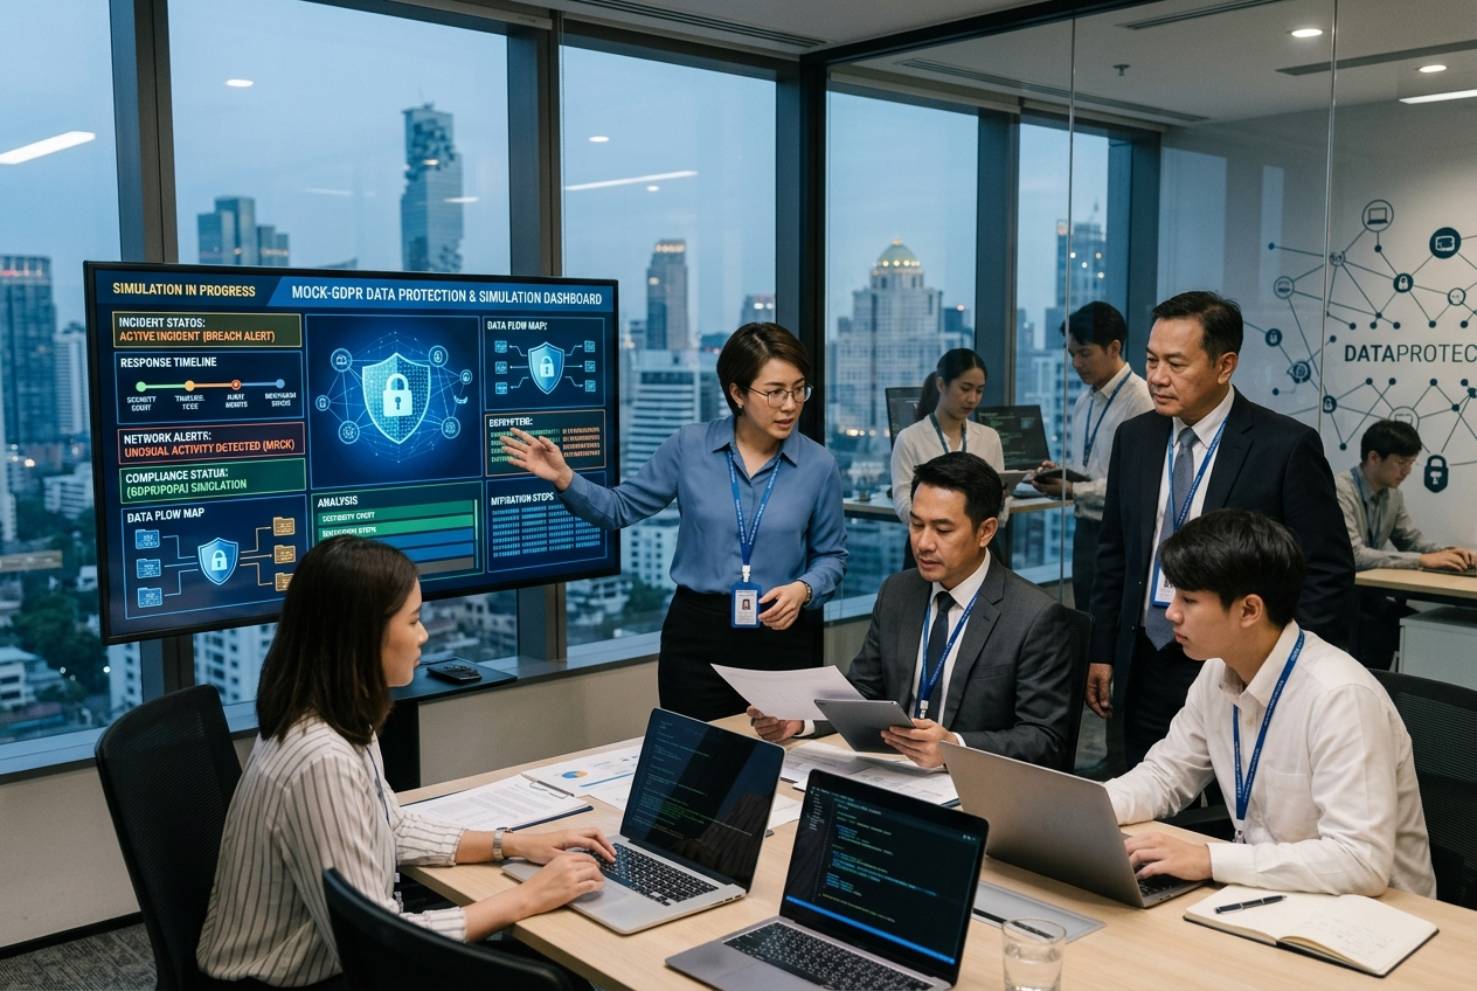
ระบบ AI อาจเพิ่มความเสี่ยงด้านความปลอดภัยให้กับสภาพแวดล้อมทางเทคโนโลยีขององค์กร ความเสี่ยงเหล่านี้อาจรวมถึงการเข้าถึงข้อมูลที่มีความอ่อนไหวโดยไม่ได้รับอนุญาต การเชื่อมต่อระบบที่ไม่ปลอดภัย การกำหนดสิทธิ์ผู้ใช้งานมากเกินความจำเป็น คำสั่งที่เป็นอันตรายซึ่งแฝงอยู่ในเนื้อหาภายนอก และช่องโหว่ในแอปพลิเคชันที่เชื่อมต่อกัน
บริการ AI จากบุคคลที่สามอาจเกี่ยวข้องกับข้อตกลงที่ซับซ้อนระหว่างผู้ให้บริการ บริษัทโฮสติ้งระบบคลาวด์ นักพัฒนาซอฟต์แวร์ และผู้รับจ้างช่วงรายอื่น ๆ ธุรกิจจึงควรทำความเข้าใจว่าบุคคลใดสามารถเข้าถึงข้อมูลของตนได้ และมีมาตรการป้องกันใดบ้าง
หากเหตุการณ์ด้านความมั่นคงปลอดภัยทางไซเบอร์เกี่ยวข้องกับข้อมูลส่วนบุคคล องค์กรอาจจำเป็นต้องประเมินหน้าที่ของตนภายใต้กฎหมาย PDPA และกฎหมายอื่นที่เกี่ยวข้อง ทั้งนี้ ขึ้นอยู่กับสถานการณ์ อาจมีข้อกำหนดเกี่ยวกับการแจ้งเหตุละเมิดข้อมูล การสอบสวน การแก้ไขปัญหา หรือการปฏิบัติตามข้อกำหนดของหน่วยงานกำกับดูแล
แนวทางปฏิบัติสำหรับธุรกิจ
- ประเมินความปลอดภัยก่อนนำแอปพลิเคชัน AI มาใช้งาน
- ตรวจสอบการควบคุมการเข้าถึง การเข้ารหัส การบันทึกเหตุการณ์ และขั้นตอนรับมือเหตุการณ์ด้านความปลอดภัย
- ประเมินแนวทางการรักษาความปลอดภัยของผู้ให้บริการ AI และผู้รับจ้างช่วง
- จำกัดการเข้าถึงระบบ AI เฉพาะข้อมูลและฟังก์ชันที่จำเป็นต่อวัตถุประสงค์การใช้งาน
- รวมสถานการณ์ความเสี่ยงที่เกี่ยวข้องกับ AI ไว้ในการวางแผนรับมือเหตุการณ์ด้านความมั่นคงปลอดภัยทางไซเบอร์
การตรวจสอบสถานะของผู้ให้บริการไม่ควรพิจารณาเพียงฟังก์ชันการทำงานและราคาของบริการ AI เท่านั้น แต่ควรครอบคลุมถึงความปลอดภัย ความเป็นส่วนตัว และผลกระทบด้านสัญญาด้วย
สัญญา ข้อกำหนดการให้บริการ และการประมวลผลข้อมูลข้ามพรมแดน
ธุรกิจมักเริ่มใช้แพลตฟอร์ม AI ผ่านข้อกำหนดการใช้งานออนไลน์มาตรฐานและสัญญาสมัครใช้บริการ เอกสารเหล่านี้อาจกำหนดวิธีการประมวลผลข้อมูลที่ส่งเข้าสู่ระบบ ผู้รับผิดชอบด้านความปลอดภัย สิ่งที่จะเกิดขึ้นเมื่อบริการไม่สามารถใช้งานได้ และสิทธิในการเยียวยาหากเกิดข้อพิพาท
องค์กรควรให้ความสำคัญเป็นพิเศษกับข้อกำหนดเกี่ยวกับการประมวลผลข้อมูล ภาระหน้าที่ในการรักษาความลับ เงื่อนไขด้านทรัพย์สินทางปัญญา ข้อจำกัดของบริการ ข้อกำหนดเกี่ยวกับความรับผิด สิทธิในการยกเลิกสัญญา และการลบข้อมูล
การประมวลผลข้อมูลข้ามพรมแดนจำเป็นต้องได้รับการตรวจสอบอย่างรอบคอบเพิ่มเติม หากมีการโอนข้อมูลส่วนบุคคลที่มีต้นทางจากประเทศไทยไปยังประเทศอื่น องค์กรต้องประเมินข้อกำหนดภายใต้ PDPA รวมถึงข้อยกเว้น มาตรการคุ้มครอง หรือกลไกการโอนข้อมูลที่เกี่ยวข้อง การประเมินขึ้นอยู่กับสถานการณ์และคู่สัญญาที่เกี่ยวข้อง
ธุรกิจไม่ควรถือว่าคำกล่าวทั่วไปของผู้ให้บริการเกี่ยวกับการปฏิบัติตามกฎหมายเพียงอย่างเดียวเพียงพอที่จะตอบสนองภาระหน้าที่ทางกฎหมายทั้งหมด ควรตรวจสอบทั้งสัญญาและเส้นทางการไหลของข้อมูลที่เกิดขึ้นจริงควบคู่กัน
แนวทางปฏิบัติสำหรับธุรกิจ
- ตรวจสอบข้อกำหนดของผู้ให้บริการก่อนยอมรับเงื่อนไขการใช้งาน
- ระบุสถานที่จัดเก็บและประมวลผลข้อมูล
- ประเมินข้อกำหนดเกี่ยวกับการโอนข้อมูลระหว่างประเทศเมื่อเกี่ยวข้อง
- กำหนดความรับผิดชอบด้านความปลอดภัยและขั้นตอนการแจ้งเหตุการณ์ให้ชัดเจน
- ตรวจสอบข้อกำหนดเกี่ยวกับการยกเลิกบริการ การส่งออกข้อมูล และการลบข้อมูล
- ตรวจสอบให้แน่ใจว่าข้อตกลงกับผู้ให้บริการสอดคล้องกับนโยบายภายในและข้อผูกพันที่มีต่อลูกค้า
การตรวจสอบสัญญาช่วยให้ธุรกิจเข้าใจภาระหน้าที่ของตนก่อนที่จะต้องพึ่งพาผู้ให้บริการ AI อย่างเต็มรูปแบบ
นโยบาย AI ภายในองค์กร การฝึกอบรมพนักงาน และความรับผิดชอบ
แม้จะเลือกใช้เครื่องมือ AI อย่างรอบคอบแล้ว ก็ยังอาจเกิดปัญหาได้หากพนักงานไม่เข้าใจวิธีใช้งานอย่างเหมาะสม การนำ AI มาใช้โดยไม่มีแนวทางที่ชัดเจนอาจทำให้เกิดแนวปฏิบัติที่ไม่สอดคล้องกัน การเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต ผลลัพธ์ที่ไม่น่าเชื่อถือ และความไม่ชัดเจนเกี่ยวกับผู้รับผิดชอบต่อการตัดสินใจทางธุรกิจ
นโยบาย AI ภายในองค์กรควรอธิบายการใช้งาน AI ที่ได้รับอนุญาต กิจกรรมที่ห้ามดำเนินการ ข้อกำหนดในการจัดการข้อมูล ขั้นตอนการขออนุมัติ และความคาดหวังเกี่ยวกับการตรวจสอบโดยมนุษย์ นอกจากนี้ ควรกำหนดวิธีที่พนักงานสามารถรายงานเหตุการณ์หรือขออนุมัติใช้แอปพลิเคชันใหม่ได้
ธุรกิจอาจได้รับประโยชน์จากการมอบหมายความรับผิดชอบด้านการกำกับดูแล AI ให้แก่ทีมงานหรือผู้จัดการที่ได้รับมอบหมายโดยเฉพาะ ทั้งนี้ ขึ้นอยู่กับขนาดและระดับความเสี่ยงขององค์กร ความรับผิดชอบดังกล่าวอาจครอบคลุมทีมกฎหมาย ทีมกำกับดูแลการปฏิบัติตามกฎหมาย ทีมเทคโนโลยีสารสนเทศ ทีมความมั่นคงปลอดภัยทางไซเบอร์ ทีมคุ้มครองข้อมูลส่วนบุคคล ทีมทรัพยากรบุคคล และทีมปฏิบัติการทางธุรกิจ
ควรทบทวนนโยบายเมื่อเทคโนโลยี แนวทางดำเนินธุรกิจ และข้อกำหนดทางกฎหมายที่เกี่ยวข้องเปลี่ยนแปลงไป พนักงานควรได้รับการฝึกอบรมเชิงปฏิบัติที่สอดคล้องกับเครื่องมือที่ใช้งานจริงและความเสี่ยงตามบทบาทหน้าที่ของตน
แนวทางปฏิบัติสำหรับธุรกิจ
- จัดทำนโยบายการใช้งาน AI ที่ยอมรับได้เป็นลายลักษณ์อักษร
- จัดทำทะเบียนเครื่องมือ AI ที่ใช้งานและระบุวัตถุประสงค์ทางธุรกิจของแต่ละรายการ
- กำหนดข้อกำหนดการอนุมัติสำหรับการใช้งานที่มีความเสี่ยงสูง
- มอบหมายผู้รับผิดชอบในการติดตามการปฏิบัติตามนโยบายและทบทวนเหตุการณ์ที่เกิดขึ้น
- ฝึกอบรมพนักงานเกี่ยวกับความเป็นส่วนตัว การรักษาความลับ ความปลอดภัย และความถูกต้องของข้อมูล
- ทบทวนนโยบายเป็นประจำและเมื่อมีการเปลี่ยนแปลงระบบที่สำคัญ
การกำกับดูแลที่ดีช่วยเปลี่ยนการใช้ AI จากแนวปฏิบัติส่วนบุคคลที่กระจัดกระจายให้กลายเป็นกระบวนการทางธุรกิจที่มีการควบคุมอย่างเป็นระบบ
วิธีสร้างกรอบการกำกับดูแล AI ที่ใช้งานได้จริงสำหรับธุรกิจ
องค์กรไม่จำเป็นต้องเริ่มต้นด้วยโครงการกำกับดูแลที่ซับซ้อนเสมอไป การประเมินอย่างเป็นระบบสามารถช่วยระบุความเสี่ยงที่สำคัญที่สุดและกำหนดมาตรการควบคุมที่เหมาะสมได้
- ระบุรูปแบบการใช้งาน AI: จัดทำรายการเครื่องมือที่ใช้งาน วัตถุประสงค์ และหน่วยงานที่นำเครื่องมือเหล่านั้นมาใช้
- จำแนกความเสี่ยง: ประเมินว่าการใช้งานแต่ละรูปแบบเกี่ยวข้องกับข้อมูลส่วนบุคคล ข้อมูลลับ การตัดสินใจทางธุรกิจที่สำคัญ หรือการเผยแพร่ข้อมูลสู่ภายนอกหรือไม่
- ทบทวนภาระหน้าที่ทางกฎหมาย: ประเมินข้อกำหนดที่เกี่ยวข้องกับความเป็นส่วนตัว ทรัพย์สินทางปัญญา ความมั่นคงปลอดภัยทางไซเบอร์ สัญญา และกฎหมายเฉพาะภาคธุรกิจ
- ประเมินผู้ให้บริการ: ตรวจสอบข้อกำหนดของผู้ให้บริการ แนวทางการจัดการข้อมูล มาตรการรักษาความปลอดภัย และข้อตกลงกับผู้รับจ้างช่วง
- ดำเนินมาตรการป้องกัน: กำหนดข้อจำกัดการเข้าถึง การตรวจสอบโดยมนุษย์ การจัดทำเอกสาร และขั้นตอนรับมือเหตุการณ์
- ฝึกอบรมพนักงาน: สื่อสารแนวทางปฏิบัติที่ได้รับอนุญาตและอธิบายวิธีรายงานปัญหาที่อาจเกิดขึ้น
- ติดตามและปรับปรุง: ประเมินกรอบการกำกับดูแลอีกครั้งเมื่อมีเครื่องมือ AI ข้อกำหนดทางธุรกิจ หรือพัฒนาการทางกฎหมายใหม่ ๆ
เป้าหมายคือการกำหนดมาตรการกำกับดูแลให้เหมาะสมกับความเสี่ยงของการใช้งานแต่ละประเภท แทนที่จะใช้มาตรการแบบเดียวกันกับทุกกรณี
เหตุใดคำปรึกษาทางกฎหมายจึงสำคัญต่อการนำ AI มาใช้ในประเทศไทย
การกำกับดูแล AI เป็นเรื่องที่เชื่อมโยงเทคโนโลยี การดำเนินธุรกิจ และกฎหมายเข้าด้วยกัน แม้โซลูชันทางเทคนิคอาจช่วยลดความเสี่ยงบางประเภท แต่ก็อาจยังไม่สามารถแก้ไขประเด็นเกี่ยวกับสัญญา ความเป็นส่วนตัว หรือทรัพย์สินทางปัญญาได้ทั้งหมด
การตรวจสอบทางกฎหมายสามารถช่วยให้ธุรกิจระบุข้อกำหนดที่ใช้บังคับ ประเมินความเสี่ยงตามสัญญา กำหนดความรับผิดชอบระหว่างผู้ให้บริการกับผู้ใช้บริการ และจัดทำนโยบายภายในที่เหมาะสม นอกจากนี้ ยังช่วยให้องค์กรระบุได้ว่าประกาศความเป็นส่วนตัว ข้อตกลงกับพนักงาน สัญญากับผู้ให้บริการ หรือเอกสารบนเว็บไซต์ที่มีอยู่จำเป็นต้องได้รับการปรับปรุงหรือไม่
สำหรับบริษัทที่ดำเนินธุรกิจในระดับนานาชาติ การประเมินอาจต้องพิจารณากฎหมายมากกว่าหนึ่งเขตอำนาจศาล ภาระหน้าที่ที่เกี่ยวข้องขึ้นอยู่กับปัจจัยต่าง ๆ เช่น ลักษณะกิจกรรมขององค์กร บุคคลที่เป็นเจ้าของข้อมูล สถานที่ประมวลผลข้อมูล และบริการที่นำมาใช้
เนื่องจากกฎระเบียบและแนวทางที่เกี่ยวข้องกับ AI ยังคงพัฒนาอย่างต่อเนื่อง ธุรกิจควรตรวจสอบสถานะทางกฎหมายล่าสุดก่อนนำระบบที่เกี่ยวข้องกับข้อมูลส่วนบุคคลจำนวนมาก ข้อมูลที่มีความอ่อนไหว หรือการตัดสินใจอัตโนมัติที่มีผลกระทบสำคัญมาใช้งาน
บทสรุป: การนำ AI มาใช้อย่างมีความรับผิดชอบเริ่มต้นจากความพร้อมด้านกฎหมาย
ปัญญาประดิษฐ์สามารถช่วยให้ธุรกิจเพิ่มประสิทธิภาพ พัฒนาบริการใหม่ และใช้ประโยชน์จากข้อมูลได้ดียิ่งขึ้น อย่างไรก็ตาม ประโยชน์ทางธุรกิจเหล่านี้ควรได้รับการสนับสนุนด้วยมาตรการคุ้มครองทางกฎหมายและการดำเนินงานที่เหมาะสม
สำหรับธุรกิจในประเทศไทย ประเด็นสำคัญที่ต้องให้ความสำคัญ ได้แก่ การปฏิบัติตามกฎหมาย PDPA การรักษาความลับ การคุ้มครองทรัพย์สินทางปัญญา ความรับผิดชอบ ความมั่นคงปลอดภัยทางไซเบอร์ สัญญากับผู้ให้บริการ และการกำกับดูแลการใช้งานของพนักงาน การจัดการประเด็นเหล่านี้ตั้งแต่เนิ่น ๆ สามารถช่วยลดความเสี่ยงที่หลีกเลี่ยงได้และสนับสนุนการนำเทคโนโลยีมาใช้อย่างยั่งยืน
การกำกับดูแล AI ไม่ควรถูกมองว่าเป็นเพียงรายการตรวจสอบที่ทำครั้งเดียวแล้วเสร็จ แต่ควรเป็นกระบวนการต่อเนื่องที่ผสานการประเมินทางกฎหมาย มาตรการควบคุมทางเทคนิค การสร้างความตระหนักรู้ให้แก่พนักงาน และการทบทวนอย่างสม่ำเสมอ
ต้องการคำแนะนำด้านกฎหมายดิจิทัลและความเสี่ยงทางกฎหมายที่เกี่ยวข้องกับ AI หรือไม่? Pim Legal ให้บริการด้านกฎหมายเฉพาะทางเกี่ยวกับการคุ้มครองข้อมูล กฎหมายออนไลน์ ความมั่นคงปลอดภัยทางไซเบอร์ การปฏิบัติตามข้อกำหนดสำหรับเว็บไซต์ และประเด็นทางกฎหมายดิจิทัลที่เกี่ยวข้อง ธุรกิจสามารถขอคำปรึกษาที่เหมาะสมกับสถานการณ์ของตน เพื่อประเมินภาระหน้าที่และพัฒนากรอบการปฏิบัติตามกฎหมายที่เหมาะสมได้
ข้อสงวนสิทธิ์: บทความนี้จัดทำขึ้นเพื่อให้ข้อมูลทั่วไปเท่านั้น และไม่ถือเป็นคำปรึกษาทางกฎหมาย การบังคับใช้กฎหมายไทยขึ้นอยู่กับข้อเท็จจริงและสถานการณ์เฉพาะของแต่ละกรณี ธุรกิจควรขอคำปรึกษาจากผู้เชี่ยวชาญเกี่ยวกับสถานการณ์ของตนก่อนดำเนินการทางกฎหมายหรือดำเนินการตามข้อกำหนดของหน่วยงานกำกับดูแล